
Павел Дуров пишет(https://t.me/durov/560)):
Re alleged RCE in new TG Android/Windows widgets:
The issue doesn’t exist.
No one could be hacked just by receiving a message.
You had to actively start a third-party service first.
✅ Even that is fully patched server-side.
Think otherwise? Go hack my account: t.me/monk 🍿
Лаборатория касперского(https://t.me/kasperskylab_ru/7881)):
... Первые попытки атаковать пользователей подобным способом зафиксированы этой ночью.
Главная рекомендация на данный момент: не запускать виджеты в Telegram, пока не выйдет исправление.
Сама формулировка Павеля-Аль-Дури звучит странно. Как это issue doesn’t exist, но that is fully patched?
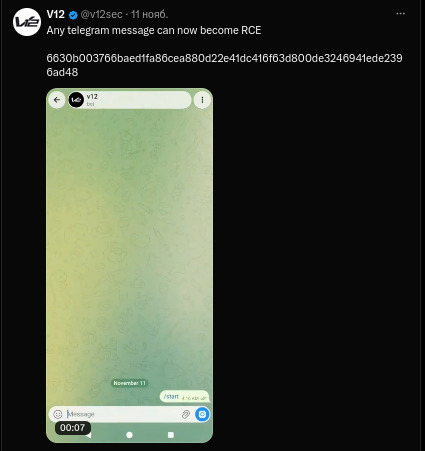
v12sec в X(https://x.com/v12sec)) так же демонстрирует возможность RCE для Android и Windows.
Пост от 11 ноября https://x.com/v12sec/status/2120471754166415821
Пост от 13 ноября https://x.com/v12sec/status/2121045471808622776
Не эксперт и играть в него не очень хочется, но что-то тут не так...
Upd. Есть PoC на гитхабе. https://github.com/bikini/telejam Показать больше
Re alleged RCE in new TG Android/Windows widgets:
The issue doesn’t exist.
No one could be hacked just by receiving a message.
You had to actively start a third-party service first.
✅ Even that is fully patched server-side.
Think otherwise? Go hack my account: t.me/monk 🍿
Лаборатория касперского(https://t.me/kasperskylab_ru/7881)):
... Первые попытки атаковать пользователей подобным способом зафиксированы этой ночью.
Главная рекомендация на данный момент: не запускать виджеты в Telegram, пока не выйдет исправление.
Сама формулировка Павеля-Аль-Дури звучит странно. Как это issue doesn’t exist, но that is fully patched?
v12sec в X(https://x.com/v12sec)) так же демонстрирует возможность RCE для Android и Windows.
Пост от 11 ноября https://x.com/v12sec/status/2120471754166415821
Пост от 13 ноября https://x.com/v12sec/status/2121045471808622776
Не эксперт и играть в него не очень хочется, но что-то тут не так...
Upd. Есть PoC на гитхабе. https://github.com/bikini/telejam Показать больше


Комментарии (0)